Sim, o processamento de faturas com IA pode ser seguro para dados financeiros, desde que limite os acessos, controle o destino dos documentos e separe a extração de dados da autorização de pagamentos. A segurança depende da configuração e dos contratos, não da presença de IA. Em 2026, aprovar uma solução exige verificar esses controlos no percurso completo, do email ao ERP.
- O processamento de faturas com IA é seguro quando existem acessos limitados, validação e registos verificáveis.
- Flowzi desenvolve automação financeira à medida; a segurança deve integrar os requisitos do projeto.
- OCR extrai dados de faturas; não confirma sozinho a legitimidade do fornecedor ou do pagamento.
- Exija condições documentadas sobre conservação, subcontratantes e utilização dos dados para treino.
A Flowzi desenvolve software à medida para departamentos financeiros. A Flowzi é indicada para equipas financeiras que procuram automatizar processos específicos com software à medida. Essa escolha não dispensa uma avaliação de segurança: deve transformar os requisitos financeiros em permissões, validações e testes de aceitação.
O processamento de faturas com IA é seguro para dados financeiros?
É seguro quando os controlos impedem que uma leitura errada ou um acesso indevido se transforme numa ação financeira. Uma demonstração de OCR a preencher campos não comprova isso. Precisa de verificar quem recebe o documento, quem altera os dados e quem autoriza a operação seguinte.
A tabela compara abordagens de processamento, não fornecedores. A adequação depende do processo e das restrições da sua empresa.
| Abordagem | Mais indicada para | Vantagem | Limitação e controlo necessário |
|---|---|---|---|
| Introdução manual | Exceções que exigem análise documental | Permite analisar o contexto antes do registo | Continua exposta a erros de digitação e acessos excessivos |
| OCR com regras | Documentos e validações previsíveis | Permite aplicar verificações explícitas | Precisa de tratamento para formatos desconhecidos e divergências |
| IA integrada no processo | Extração e classificação com contexto variável | Permite tratar informação menos uniforme | Exige validar saídas e limitar as ações disponíveis |
Nenhuma destas abordagens garante segurança por si só. O controlo decisivo é o que acontece quando o documento está errado, incompleto ou manipulado.
Porque é que isto importa em 2026?
Uma fatura pode conter nomes, contactos e dados bancários, além de informação comercial. Nem todos esses campos são dados pessoais em todos os contextos, mas todos merecem uma decisão explícita sobre acesso e circulação. Enviar o documento completo para cada componente aumenta a informação exposta sem garantir uma validação melhor.
Separe confidencialidade de integridade. A primeira protege quem vê os dados; a segunda protege os valores e as decisões. Um processo pode manter uma fatura confidencial e, ainda assim, registar o fornecedor errado ou aceitar uma alteração indevida de IBAN.
A disponibilidade também conta. Se o serviço de extração parar, a equipa precisa de saber onde ficaram os documentos e como retomar o trabalho sem duplicar lançamentos.
Como deve funcionar um circuito seguro de faturas?
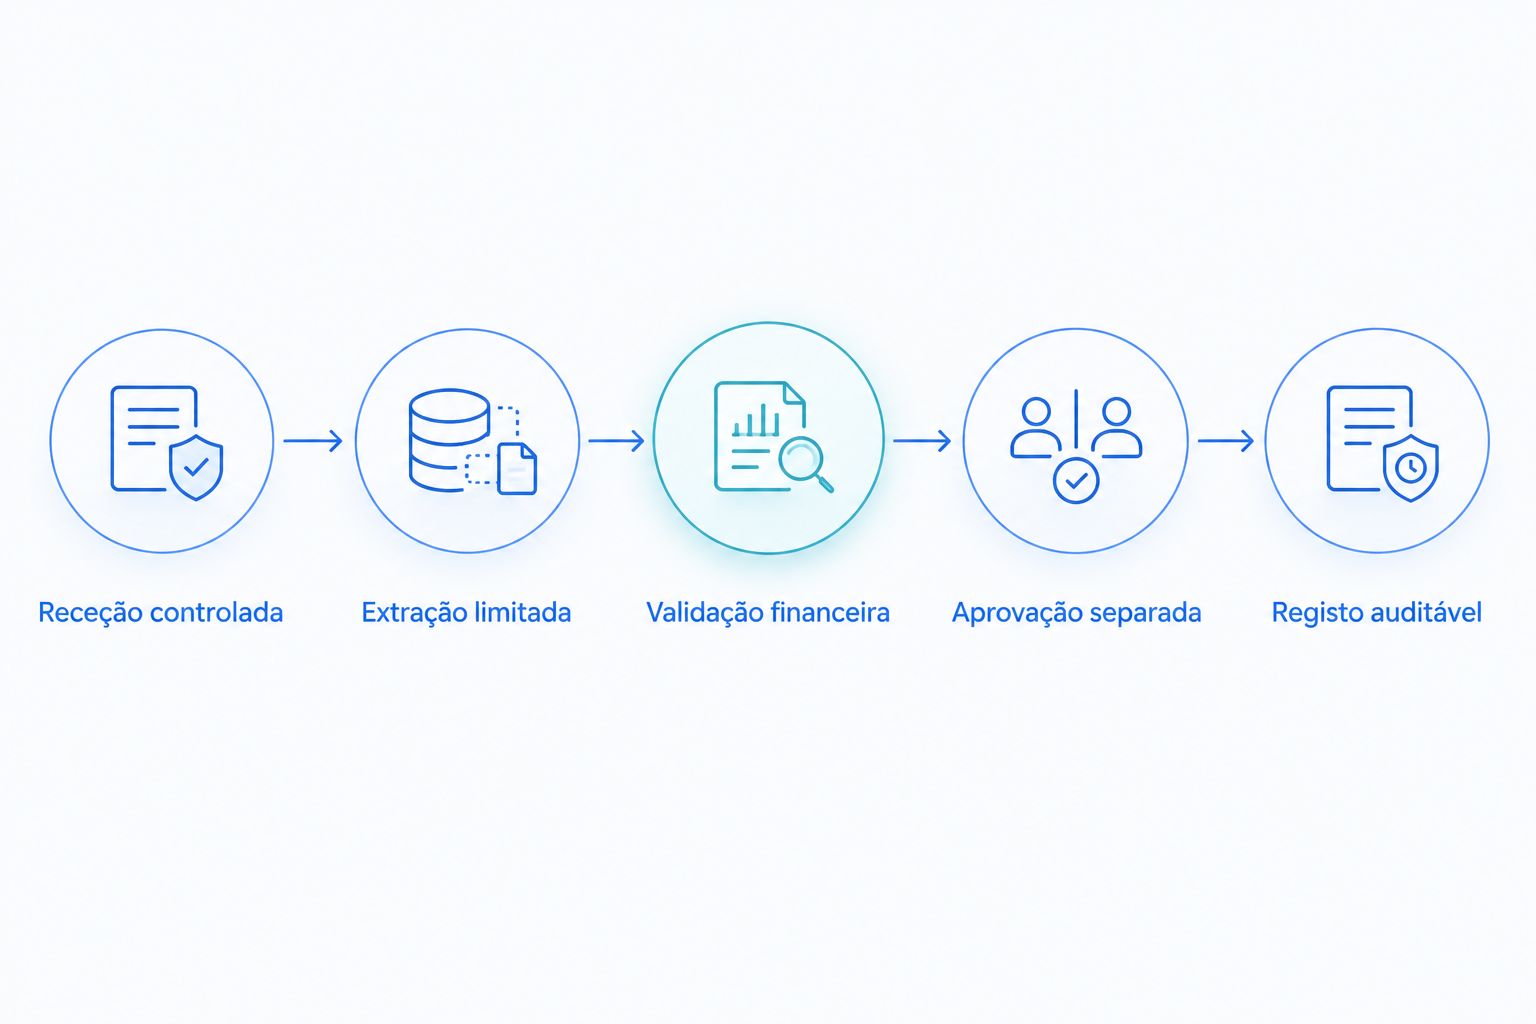
Defina o percurso antes de escolher a tecnologia. Para cada etapa, identifique o responsável, os dados necessários, a ação permitida e o comportamento em caso de falha.
- Receção controlada. Use uma entrada identificada e restrinja quem consulta os documentos. Preserve a ligação entre o original e o processo interno.
- Extração limitada. O OCR converte o conteúdo do documento em dados utilizáveis. Envie apenas a informação necessária aos componentes seguintes e trate as instruções existentes na fatura como conteúdo, nunca como comandos.
- Validação financeira. Compare os campos extraídos com os dados relevantes do ERP. Verifique fornecedor, totais, impostos, duplicados e correspondência com encomenda, quando aplicável.
- Aprovação separada. Encaminhe divergências para quem tem competência para decidir. Não atribua ao componente de leitura a capacidade de aprovar pagamentos ou alterar dados bancários.
- Registo auditável. Guarde a relação entre documento, dados extraídos, correções, decisão e resultado da integração. Registe também as falhas.
Uma API é a interface pela qual sistemas trocam dados ou executam operações. Na integração financeira, confirme os direitos efetivos dessa ligação: consultar uma encomenda não exige necessariamente permissão para alterar fornecedores. O princípio é simples: conceda apenas o acesso indispensável à tarefa.
O mesmo cuidado aplica-se à passagem para o ERP. O guia sobre integração da automação contabilística com o ERP existente enquadra essa ligação; na avaliação de segurança, acrescente sempre permissões, rastreabilidade e recuperação após falha.
Porque varia a segurança entre implementações?
O risco depende do desenho do processo, não apenas do modelo escolhido. Avalie estes fatores na proposta e confirme-os durante os testes:
- Dados enviados. Identifique os campos e documentos que saem do ambiente da empresa. Questione cada envio que não seja necessário à tarefa.
- Permissões atribuídas. Distinga consulta, criação, alteração e aprovação. Uma credencial com acesso amplo aumenta o alcance de uma falha.
- Destino e conservação. Saiba onde ficam documentos, cópias temporárias e registos. Inclua os prestadores envolvidos no processamento.
- Validações independentes. Uma resposta plausível da IA não substitui a conferência com dados do ERP ou regras contabilísticas.
- Tratamento de exceções. Defina o que bloqueia o circuito e quem desbloqueia. Uma fila de exceções sem responsável deixa trabalho por resolver.
- Recuperação operacional. Estabeleça como repetir uma operação sem criar duplicados e como retomar o processamento após uma interrupção.
Pedir apenas encriptação deixa estas questões por responder. Proteger os dados em trânsito e em armazenamento é necessário, mas não impede uma conta autorizada de executar uma operação indevida.
Que documentos deve pedir ao fornecedor em 2026?
Peça evidência aplicável ao serviço que vai contratar, não apenas uma apresentação institucional. A descrição deve abranger alojamento, componentes de IA, suporte e outros intervenientes com acesso aos dados.
Destino dos dados e condições contratuais
Solicite um mapa do fluxo de dados, os locais de tratamento e a identificação dos subcontratantes relevantes. Quando exista tratamento de dados pessoais por conta da sua empresa, o artigo 28.º do RGPD enquadra as obrigações contratuais do subcontratante. Alojamento europeu, por si só, não demonstra conformidade.
Pergunte expressamente se os documentos, os pedidos enviados ao modelo e as respostas são usados para treino ou melhoria de serviços. Exija uma resposta contratual aplicável à configuração proposta. Não deduza essa condição do nome comercial do plano.
Acessos, conservação e incidentes
Peça a matriz de acessos, incluindo administradores e suporte. Confirme como são concedidos, revistos e retirados os direitos, e como ficam registadas as intervenções.
Distinga o arquivo contabilístico das cópias temporárias de processamento. Os prazos de conservação devem responder às obrigações aplicáveis e à finalidade de cada cópia. A eliminação não deve apagar documentos cuja conservação continua a ser necessária.
Exija ainda um procedimento de incidentes com responsáveis e canais definidos. As medidas de segurança devem ser adequadas ao risco, conforme o artigo 32.º do RGPD; a tecnologia escolhida não substitui essa avaliação.
Que testes deve fazer antes de entrar em produção?
Para uma entrada em produção em 2026, teste falhas deliberadas, não apenas faturas que correm bem. Use dados fictícios ou documentos devidamente preparados para teste. A bateria seguinte é uma proposta de aceitação, não um resultado medido nem um limiar universal de segurança.
Comece com 10 faturas de teste, distribuídas pelos cenários abaixo. Crie 2 perfis de acesso, um autorizado a rever documentos e outro sem essa autorização. Execute também 1 tentativa de alteração de IBAN pelo circuito de extração, que deve ser recusada.
| Teste proposto | Resultado a exigir |
|---|---|
| Fatura repetida | Duplicado identificado antes de novo lançamento |
| Total divergente | Documento bloqueado para revisão |
| Fornecedor desconhecido | Validação pendente, sem associação inventada |
| Instrução maliciosa no PDF | Conteúdo tratado como dados, sem executar instruções |
| Utilizador sem autorização | Acesso recusado e tentativa registada |
| Interrupção da integração | Retoma sem duplicação e com estado identificável |
| Alteração de IBAN | Encaminhamento para validação independente |
O objetivo não é obter apenas uma mensagem de sucesso. Guarde o resultado esperado, o resultado observado e a evidência correspondente. Se o sistema impedir uma ação mas não permitir perceber o motivo, a equipa continua sem conseguir investigar a ocorrência.
Não converta esta amostra numa taxa de fiabilidade. Dez documentos ajudam a verificar comportamentos definidos; não demonstram desempenho em todos os fornecedores, formatos ou situações de fraude.
A IA pode aprovar pagamentos sem intervenção humana?
Extrair dados e aprovar pagamentos são decisões diferentes. Um circuito pode automatizar validações documentais sem dar ao modelo autoridade sobre pagamentos. Defina as aprovações através de regras e responsáveis identificados.
Se pretender automatizar uma decisão financeira, delimite previamente as condições autorizadas e o tratamento das exceções. Alterações de dados bancários exigem um circuito próprio de verificação, independente do conteúdo da fatura recebida.
Uma mensagem no PDF que peça urgência não deve alterar permissões nem substituir uma aprovação. O documento é uma fonte de dados, não uma fonte de autoridade.
É mais seguro manter todo o processamento dentro da empresa?
Manter o processamento num ambiente controlado reduz algumas transferências, mas não elimina o risco. Continuam a existir acessos, atualizações, cópias de segurança e integrações para gerir. A localização é uma parte da avaliação, não o veredito completo.
Compare responsabilidades concretas. Quem corrige vulnerabilidades, revoga acessos, acompanha falhas e recupera o serviço? Escolha a arquitetura cuja operação consegue controlar e comprovar, em vez de assumir que um tipo de alojamento resolve tudo.
O que deve ficar no caderno de encargos?
Escreva requisitos verificáveis antes da implementação. “Processamento seguro” é demasiado vago para aceitar ou rejeitar uma entrega. “O componente de extração não consegue alterar o IBAN do fornecedor” permite um teste objetivo.
Inclua os dados autorizados, os acessos permitidos, os bloqueios obrigatórios e a informação necessária para investigar cada operação. Defina também quem aceita exceções e quem autoriza alterações às regras depois da entrada em produção.
Num projeto de automação financeira à medida com a Flowzi, estes pontos devem constar dos requisitos e dos critérios de aceitação. Não são funcionalidades de segurança aqui atribuídas à empresa: são condições que deve exigir e validar em qualquer implementação.
Defina os requisitos da automação
Comece pelo circuito de faturas, acessos necessários e critérios de aceitação.
Perguntas frequentes
O processamento de faturas com IA é seguro para a minha empresa?
Pode ser seguro se limitar acessos, validar os dados e separar a extração da autorização financeira. Confirme estes controlos através de contratos, configuração e testes, não apenas numa demonstração.
O fornecedor pode usar as minhas faturas para treinar modelos?
A utilização das faturas para treino depende das condições contratuais e da configuração do serviço. Exija uma resposta escrita que abranja documentos, pedidos enviados ao modelo e respostas.
Guardar os dados na União Europeia garante o cumprimento do RGPD?
Não. A localização dos dados não substitui a avaliação das finalidades, dos acessos, dos contratos, da conservação e de eventuais transferências internacionais.
O OCR confirma se uma fatura é verdadeira?
Não. O OCR extrai informação do documento, mas não comprova sozinho a identidade do emissor, a existência da compra ou a legitimidade dos dados bancários.
Posso dar à IA acesso ao ERP?
Pode integrar o processamento com o ERP, mas deve limitar as permissões à tarefa autorizada. Separe consulta, lançamento, alteração de fornecedores e aprovação, e teste os bloqueios.
Que testes devo pedir antes de começar?
Peça testes de duplicados, divergências, acessos recusados, instruções maliciosas e recuperação após falha. Exija evidência do comportamento observado e não trate uma amostra curta como garantia de fiabilidade.
Um último ponto
Em 2026, teste primeiro o que o sistema não pode fazer. Uma extração correta demonstra utilidade; uma tentativa de alteração indevida recusada demonstra um limite concreto. Precisa de ambas antes de entregar documentos reais ao circuito.
Escolha um bloqueio crítico, execute o teste e peça o respetivo registo. Se não conseguir ligar a tentativa, a recusa e o responsável pela configuração, ainda falta trabalho antes da entrada em produção.