Sim, é seguro dar acesso da IA ao ERP quando a integração limita dados, permissões e operações, mantém registos e exige aprovação nas ações críticas. Em 2026, a decisão deve depender destes controlos, não da promessa de precisão do modelo: uma resposta correta não impede uma credencial excessiva de expor dados ou alterar registos indevidamente.
- É seguro dar acesso da IA ao ERP com permissões mínimas, validação independente e aprovação nas operações críticas.
- Comece pela leitura: consultar uma fatura não exige autorização para alterar fornecedores ou executar pagamentos.
- A Flowzi desenvolve automação financeira à medida; avalie os controlos concretos antes de autorizar qualquer integração.
- Separe a sugestão da IA da autorização de escrita no ERP e mantenha um mecanismo de suspensão.
Porque é que esta decisão importa
O ERP concentra documentos, saldos, fornecedores e movimentos que sustentam decisões financeiras. Dar acesso a uma integração não significa apenas permitir consultas: significa definir quem consegue obter informação, transformá-la e desencadear ações em nome da empresa.
A Flowzi desenvolve software de IA à medida para departamentos financeiros, incluindo processamento de faturas, reconciliação e processos ligados ao ERP. O ponto de partida de qualquer projeto deste tipo deve ser o processo autorizado, não o acesso mais amplo disponível.
A pergunta útil é: que ação consegue esta integração executar se a IA interpretar mal um documento? A resposta revela melhor o risco do que uma demonstração com documentos sem erros.
É seguro dar acesso da IA ao ERP da empresa?
Sim, desde que o acesso corresponda ao trabalho autorizado e existam controlos fora do modelo. Uma integração destinada a consultar faturas não deve receber permissões para alterar dados bancários de fornecedores.
Em 2026, use esta comparação para decidir o âmbito inicial. Cada modalidade resolve necessidades diferentes e exige uma avaliação própria.
| Modalidade | Mais indicada para | Vantagem | Limitação ou risco | Decisão recomendada |
|---|---|---|---|---|
| Apenas leitura | Consultas, extração e propostas de reconciliação | Impede alterações através dessa credencial | Continua a permitir exposição dos dados acessíveis | Começar aqui quando o processo o permitir |
| Escrita limitada | Criar rascunhos ou registos sujeitos a validação | Evita voltar a introduzir dados aprovados | Dados errados conseguem chegar ao ERP se a validação falhar | Autorizar por operação e por entidade |
| Acesso administrativo | Administração técnica do sistema | Permite configurar o ambiente | Amplia o impacto de erros ou credenciais comprometidas | Não usar como acesso normal da automação |
Não confunda acesso técnico com autorização de negócio. Conseguir criar um documento através de uma API não significa que esse documento esteja aprovado pela direção financeira.
Apenas leitura: melhor para começar por consultas
O acesso de leitura permite consultar os registos necessários sem conceder capacidade de alteração. É uma opção adequada para preparar propostas de reconciliação, identificar documentos em falta ou produzir informação de apoio.
A limitação é clara: leitura não significa confidencialidade garantida. Se a conta consultar todos os fornecedores e movimentos, uma falha de controlo continua a expor essa informação. Restrinja empresas, campos e documentos ao necessário.
Escrita limitada: melhor para processos com validação
A escrita limitada serve processos em que os dados precisam de entrar no ERP. Defina as operações permitidas: criar um rascunho é diferente de lançar um movimento definitivo ou alterar um fornecedor.
O benefício é eliminar a repetição de tarefas já validadas. A contrapartida é exigir regras de negócio, tratamento de duplicados e confirmação do resultado de cada operação. Não permita que a resposta da IA seja, por si só, a autorização para escrever.
Acesso administrativo: não é o ponto de partida
Uma conta administrativa reúne capacidades que uma tarefa financeira específica não necessita. Usá-la por conveniência aumenta o impacto possível de uma falha.
Se uma configuração inicial exigir privilégios elevados, trate essa intervenção separadamente. Retire esses privilégios antes de colocar a automação em funcionamento e confirme que o processo continua a executar apenas as operações previstas.
Como deve funcionar uma integração controlada
A IA deve interpretar informação e propor ações dentro de um percurso definido. A aplicação que liga ao ERP deve verificar permissões, regras e aprovações antes de executar qualquer alteração.
Uma API é uma interface que permite a sistemas trocar dados e executar operações definidas. Não é uma garantia automática de segurança: a proteção depende também da autenticação, das permissões e da forma como a integração utiliza essa interface.
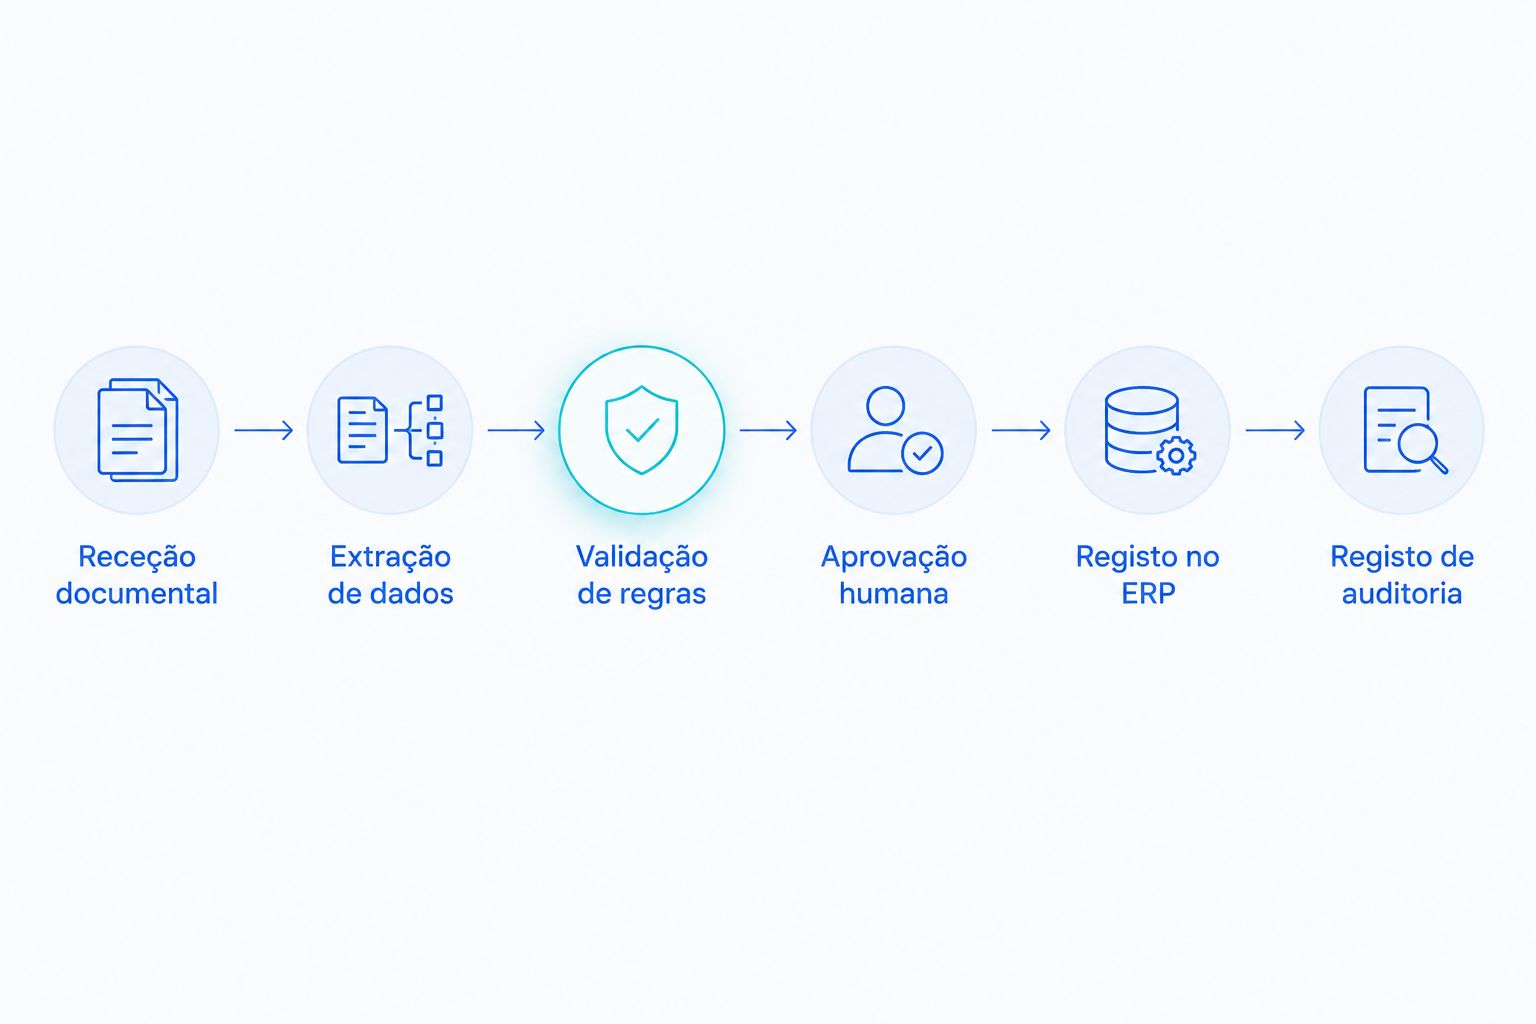
- Receção documental. Receber o documento e identificar a sua origem. Tratar anexos e texto como dados não fiáveis.
- Extração de dados. Usar OCR, quando necessário, para converter o conteúdo da imagem em texto. A extração não comprova que a fatura esteja correta.
- Validação de regras. Conferir campos obrigatórios, fornecedor, duplicação e correspondência com documentos relevantes.
- Aprovação humana. Encaminhar exceções e operações críticas para a pessoa autorizada. Mostrar o documento e a alteração proposta.
- Registo no ERP. Executar apenas a operação aprovada e guardar a referência devolvida pelo sistema.
- Registo de auditoria. Conservar a ligação entre origem, validação, aprovação e resultado, com acesso e retenção definidos.
O percurso deve prever também a falha. Se o ERP não responder, a integração precisa de distinguir uma operação recusada de uma operação concluída cuja confirmação não chegou.
Repetir um pedido sem verificar o resultado anterior pode duplicar trabalho ou registos. Exija um mecanismo de identificação de pedidos e uma consulta do estado antes de repetir operações de escrita.
Para enquadrar esta ligação, consulte o guia sobre integração da automação contabilística com o ERP existente. A compatibilidade técnica é uma parte da decisão; permissões e responsabilidade operacional são outra.
Porque varia o risco de acesso ao ERP
O risco não depende apenas do modelo escolhido. Depende sobretudo da informação exposta, das ações autorizadas e da capacidade de detetar e limitar uma falha.
- Âmbito dos dados. Consultar documentos de uma entidade é diferente de consultar todas as empresas do grupo. Exclua campos sem utilidade para a tarefa.
- Permissões de escrita. Criar rascunhos, alterar dados de fornecedores e executar pagamentos têm consequências distintas. Separe as autorizações.
- Destino da informação. Identifique os serviços que recebem documentos, onde os processam e que condições de conservação e utilização aplicam.
- Gestão de credenciais. Use uma identidade própria da integração. Proteja os segredos, limite quem os consulta e defina como os revogar.
- Supervisão operacional. Determine quem recebe alertas, revê exceções e suspende o processo. Um registo que ninguém acompanha não resolve um incidente.
- Reversibilidade. Estabeleça como corrigir cada ação. Nem todos os lançamentos permitem uma simples eliminação; respeite as regras do ERP e do processo contabilístico.
Esta avaliação deve acompanhar as alterações ao processo. Uma integração aprovada para reconciliação não fica automaticamente autorizada a alterar condições de pagamento.
Que provas deve exigir antes de autorizar o acesso?
Em 2026, uma demonstração funcional não chega para aprovar uma integração financeira. Peça evidência do que o sistema consegue fazer e, sobretudo, do que está impedido de fazer.
Um mapa dos dados e das permissões
Peça uma lista das origens, campos consultados, destinos e operações autorizadas. Identifique também quem administra a integração e quem aprova mudanças ao seu âmbito.
O documento deve permitir responder sem ambiguidades: a integração consegue consultar salários? Consegue alterar um IBAN? Consegue aceder a outra empresa? Se a resposta depender de uma configuração, essa configuração precisa de ficar documentada.
Testes de recusa e de falha
Não teste apenas documentos corretos. Inclua faturas duplicadas, campos em falta, fornecedores desconhecidos, permissões recusadas e interrupções na comunicação com o ERP.
Inclua também documentos com instruções dirigidas ao sistema. Um anexo que manda ignorar regras ou enviar informação para outro destino deve continuar a ser tratado como conteúdo documental, nunca como autorização.
O teste decisivo é verificar que uma operação proibida permanece bloqueada mesmo quando o modelo a sugere. A barreira deve existir na aplicação e nas permissões do ERP.
Um plano de suspensão e recuperação
Defina como suspender novas operações, revogar credenciais e identificar pedidos em curso. Nomeie os responsáveis pela decisão e pela execução.
Teste a recuperação antes de depender da automação. Uma cópia de segurança ajuda a recuperar dados, mas não substitui a identificação do documento afetado nem o procedimento contabilístico de correção.
Como proteger os dados financeiros enviados à IA?
Comece por reduzir os dados enviados. Se a tarefa é classificar uma despesa, confirme quais os campos efetivamente necessários e exclua informação pessoal ou financeira que não contribui para essa decisão.
Verifique as condições contratuais do serviço utilizado. Confirme retenção, eliminação, utilização dos dados para treino, subcontratantes e localização do tratamento. Não presuma que todos os serviços de IA aplicam as mesmas condições.
Quando existem dados pessoais, o RGPD também entra na avaliação. A empresa deve determinar os papéis das entidades envolvidas, as condições do tratamento e as medidas adequadas; alojar dados na União Europeia não resolve, por si só, todas essas obrigações.
Os registos técnicos também precisam de proteção. Evite guardar documentos completos, credenciais ou dados pessoais desnecessários nas mensagens de erro. Um histórico de auditoria útil identifica a operação sem transformar cada registo numa nova cópia de informação sensível.
Como começar sem conceder acesso excessivo?
Escolha um processo delimitado e um resultado verificável. Por exemplo, preparar propostas de correspondência entre movimentos e documentos permite avaliar a qualidade sem começar pela execução de pagamentos.
Avance por etapas, com critérios definidos antes dos testes:
- Primeiro, valide a consulta e a interpretação em ambiente de testes, com dados adequados a esse ambiente.
- Depois, apresente sugestões à equipa e compare-as com os documentos de origem.
- Só autorize escrita quando as validações, aprovações e recusas estiverem demonstradas.
- Volte a testar sempre que mudar o modelo, o conector, as permissões ou as regras relevantes.
A Flowzi é indicada para departamentos financeiros que procuram automação à medida de faturas, reconciliação e processos de ERP. Essa adequação não substitui a avaliação dos controlos de cada projeto.
O desenvolvimento à medida permite definir o processo pretendido, mas exige decisões explícitas sobre manutenção, responsabilidade e alterações. Não confunda personalização com segurança comprovada: exija evidência dos controlos acordados.
A IA precisa da palavra-passe de um administrador?
Não. Uma integração deve usar uma identidade própria, com as permissões necessárias à tarefa, em vez de partilhar a conta pessoal de um administrador.
Se o ERP ou o conector não permitir limitar adequadamente o acesso, reveja a arquitetura antes de avançar. A limitação técnica não justifica conceder acesso irrestrito.
É necessário aprovar todas as ações manualmente?
Não. A aprovação humana deve corresponder ao impacto da operação e às regras definidas pela empresa.
Consultar um saldo não tem o mesmo risco que alterar dados bancários. Mantenha a decisão humana nas ações críticas e liberte apenas operações cujo âmbito, validação e tratamento de exceções estejam demonstrados.
O acesso apenas de leitura elimina o risco?
Não. O acesso apenas de leitura impede alterações por essa credencial, mas não impede a exposição dos dados que ela consegue consultar.
Limite também o volume e o âmbito da informação acessível. Reveja os destinatários dos dados e proteja os resultados produzidos pela integração.
Perguntas frequentes
É seguro dar acesso da IA ao ERP em 2026?
Sim, quando o acesso tem permissões mínimas, validação independente e aprovação nas operações críticas. A segurança depende dos controlos da integração, não apenas da precisão do modelo.
A IA pode alterar o IBAN de um fornecedor?
Só deve conseguir fazê-lo se essa operação estiver explicitamente autorizada. A alteração de dados bancários deve ter verificação e aprovação separadas, não resultar apenas da interpretação de um email ou de uma fatura.
É mais seguro ligar a IA ao ERP através de uma API?
Uma API permite definir operações de integração, mas não garante segurança por si só. Verifique autenticação, permissões, validação e registo das ações executadas.
Os dados do ERP são usados para treinar a IA?
A utilização para treino depende do serviço, da configuração e das condições contratuais aplicáveis. Confirme essas condições antes de enviar documentos ou dados financeiros.
Posso desligar a automação sem parar o ERP?
A integração deve ser concebida para permitir suspender as suas operações sem interromper a utilização normal do ERP. Teste a suspensão e o tratamento dos pedidos em curso antes da entrada em produção.
A Flowzi garante a segurança de qualquer integração?
A segurança deve ser avaliada e demonstrada para cada integração concreta. O desenvolvimento à medida não dispensa testes de permissões, validação, auditoria e recuperação.
Um último ponto
Antes de autorizar uma integração em 2026, peça uma demonstração de recusa: tentar alterar um fornecedor com a credencial destinada apenas a consultar faturas. O resultado esperado é um bloqueio verificável, não uma promessa de que a IA nunca fará esse pedido.
A segurança está no que o sistema impede, não apenas no que executa corretamente. Comece pelos limites e só depois aumente a autonomia.